Domain datenschutzbehörden.de kaufen?
Wir ziehen mit dem Projekt
datenschutzbehörden.de um.
Sind Sie am Kauf der Domain
datenschutzbehörden.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain datenschutzbehörden.de kaufen?
Welche Auswirkungen haben Datenschutzrichtlinien auf die Datenerfassung und -verarbeitung in der Finanzbranche?
Datenschutzrichtlinien in der Finanzbranche haben zur Folge, dass strengere Regeln für die Datenerfassung und -verarbeitung gelten. Finanzinstitute müssen sicherstellen, dass sie die Zustimmung der Kunden zur Datenerfassung einholen und die Daten sicher aufbewahren. Zudem müssen sie sicherstellen, dass die Daten nur für legitime Zwecke verwendet werden und die Privatsphäre der Kunden geschützt wird. Die Einhaltung dieser Richtlinien erfordert oft Investitionen in sichere Datenverarbeitungssysteme und Schulungen für Mitarbeiter. **
Welche rechtlichen Anforderungen und Verantwortlichkeiten hat ein Datenschutzbeauftragter in Bezug auf die Verarbeitung personenbezogener Daten in Unternehmen?
Ein Datenschutzbeauftragter hat die Verantwortung, die Einhaltung der Datenschutzgesetze und -vorschriften sicherzustellen. Dazu gehört die Überwachung der Verarbeitung personenbezogener Daten, die Schulung von Mitarbeitern und die Beratung des Unternehmens in Datenschutzfragen. Der Datenschutzbeauftragte muss außerdem als Ansprechpartner für Datenschutzbehörden und Betroffene fungieren und bei Bedarf Datenschutz-Folgenabschätzungen durchführen. Darüber hinaus ist er verpflichtet, das Unternehmen über Änderungen in den Datenschutzgesetzen zu informieren und sicherzustellen, dass die Datenschutzrichtlinien des Unternehmens stets aktuell sind. **
Ähnliche Suchbegriffe für Bookmundo-Direct-Seelische-Verarbeitung
Top-Angebote
Produkte zum Begriff Bookmundo-Direct-Seelische-Verarbeitung:


-
Welche Regelungen gelten in Bezug auf den Datenschutz bei der Verarbeitung personenbezogener Daten?
Es gelten die Bestimmungen der Datenschutz-Grundverordnung (DSGVO), die den Schutz personenbezogener Daten in der EU regelt. Unternehmen müssen sicherstellen, dass Daten nur für festgelegte Zwecke verarbeitet werden und die Rechte der Betroffenen gewahrt bleiben. Zudem müssen sie angemessene technische und organisatorische Maßnahmen zum Schutz der Daten ergreifen. **
-
Welche Auswirkungen haben Datenschutzrichtlinien auf die Datenerfassung und -verarbeitung in den Bereichen E-Commerce, soziale Medien und Gesundheitswesen?
Datenschutzrichtlinien haben einen direkten Einfluss auf die Datenerfassung und -verarbeitung in den Bereichen E-Commerce, soziale Medien und Gesundheitswesen, da sie die Art und Weise regeln, wie personenbezogene Daten gesammelt, gespeichert und genutzt werden dürfen. Im E-Commerce müssen Unternehmen sicherstellen, dass sie die Zustimmung der Kunden zur Erfassung und Verarbeitung ihrer Daten einholen und sicherstellen, dass die Daten sicher aufbewahrt werden, um die Privatsphäre der Kunden zu schützen. In sozialen Medien müssen Plattformen sicherstellen, dass sie die Datenschutzrichtlinien einhalten, um sicherzustellen, dass die persönlichen Informationen der Nutzer nicht missbraucht oder unerlaubt weitergegeben werden. Im Gesundheitswesen müssen Organisationen sicherstellen, dass **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Was sind die verschiedenen Arten der Verarbeitung von Daten in Bezug auf Datenschutz und Informationssicherheit?
Die verschiedenen Arten der Datenverarbeitung in Bezug auf Datenschutz und Informationssicherheit umfassen die automatisierte Verarbeitung, die manuelle Verarbeitung, die pseudonymisierte Verarbeitung und die anonymisierte Verarbeitung. Bei der automatisierten Verarbeitung werden Daten mithilfe von Computern oder anderen automatisierten Systemen verarbeitet, während bei der manuellen Verarbeitung Daten von Personen ohne automatisierte Unterstützung verarbeitet werden. Pseudonymisierte Verarbeitung bezieht sich auf die Verarbeitung von Daten, bei der personenbezogene Informationen durch ein Pseudonym ersetzt werden, um die Identität der betroffenen Personen zu schützen. Bei der anonymisierten Verarbeitung werden personenbezogene Daten so verarbeitet, dass die betroffenen Personen nicht mehr identifiziert werden können. **


Welche Auswirkungen hat die Einführung neuer Datenschutzgesetze auf die rechtlichen Verpflichtungen von Unternehmen in Bezug auf die Verarbeitung personenbezogener Daten?
Die Einführung neuer Datenschutzgesetze kann dazu führen, dass Unternehmen zusätzliche rechtliche Verpflichtungen in Bezug auf die Verarbeitung personenbezogener Daten haben. Dazu gehören möglicherweise die Einholung einer ausdrücklichen Zustimmung der betroffenen Personen zur Datenverarbeitung, die Ernennung eines Datenschutzbeauftragten und die Durchführung von Datenschutz-Folgenabschätzungen. Unternehmen müssen außerdem sicherstellen, dass sie die neuen gesetzlichen Anforderungen erfüllen, um Bußgelder und rechtliche Konsequenzen zu vermeiden. Es ist wichtig, dass Unternehmen sich über die spezifischen Anforderungen der neuen Datenschutzgesetze informieren und ihre Datenschutzpraktiken entsprechend anpassen. **
Wie kann die Verarbeitung von persönlichen Daten in Bezug auf Datenschutzgesetze und -richtlinien in verschiedenen Branchen und Organisationen gewährleistet werden?
Die Verarbeitung von persönlichen Daten in verschiedenen Branchen und Organisationen kann durch die Implementierung von Datenschutzrichtlinien und -verfahren gewährleistet werden. Dazu gehört die Schulung der Mitarbeiter im Umgang mit persönlichen Daten und die Einrichtung von Sicherheitsmaßnahmen, um unbefugten Zugriff zu verhindern. Zudem ist es wichtig, Datenschutzbeauftragte zu ernennen, die die Einhaltung der Datenschutzgesetze überwachen und sicherstellen. Darüber hinaus sollten regelmäßige Datenschutzprüfungen und -audits durchgeführt werden, um sicherzustellen, dass die Verarbeitung von persönlichen Daten den gesetzlichen Anforderungen entspricht. **
Top-Angebote
Produkte zum Begriff Bookmundo-Direct-Seelische-Verarbeitung:
-
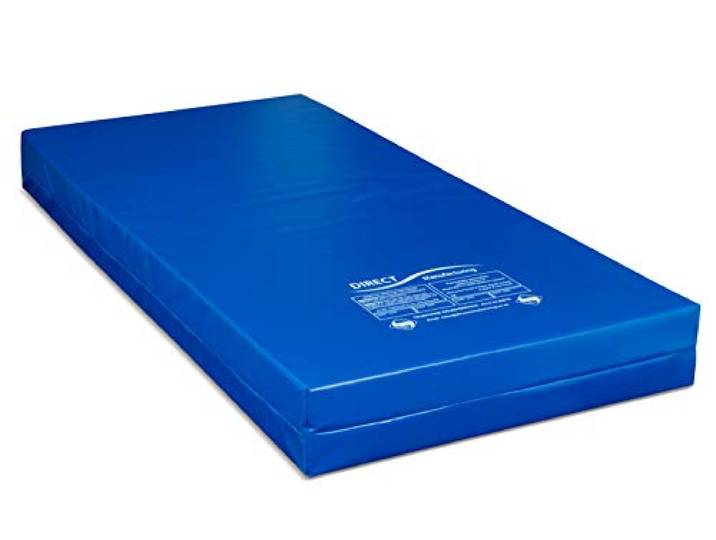
Direct Verarbeitung Anti Vandal MatratzeDirect Verarbeitung Anti Vandal Matratze. Heavy Duty anti-vandal, Wasserdicht und leicht zu reinigende für Hygiene Ideal für anspruchsvolle Umgebungen wie es ist versiegelt, keine Öffnung. Größe – Single Matratze, 190,5 x 88,9 x 17,8 cm – 190 cm x 90 cm x 18 cm Farbe:Blau379,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Auswirkungen haben Datenschutzrichtlinien auf die Datenerfassung und -verarbeitung in der Finanzbranche?
Datenschutzrichtlinien in der Finanzbranche haben zur Folge, dass strengere Regeln für die Datenerfassung und -verarbeitung gelten. Finanzinstitute müssen sicherstellen, dass sie die Zustimmung der Kunden zur Datenerfassung einholen und die Daten sicher aufbewahren. Zudem müssen sie sicherstellen, dass die Daten nur für legitime Zwecke verwendet werden und die Privatsphäre der Kunden geschützt wird. Die Einhaltung dieser Richtlinien erfordert oft Investitionen in sichere Datenverarbeitungssysteme und Schulungen für Mitarbeiter. **
-
Welche rechtlichen Anforderungen und Verantwortlichkeiten hat ein Datenschutzbeauftragter in Bezug auf die Verarbeitung personenbezogener Daten in Unternehmen?
Ein Datenschutzbeauftragter hat die Verantwortung, die Einhaltung der Datenschutzgesetze und -vorschriften sicherzustellen. Dazu gehört die Überwachung der Verarbeitung personenbezogener Daten, die Schulung von Mitarbeitern und die Beratung des Unternehmens in Datenschutzfragen. Der Datenschutzbeauftragte muss außerdem als Ansprechpartner für Datenschutzbehörden und Betroffene fungieren und bei Bedarf Datenschutz-Folgenabschätzungen durchführen. Darüber hinaus ist er verpflichtet, das Unternehmen über Änderungen in den Datenschutzgesetzen zu informieren und sicherzustellen, dass die Datenschutzrichtlinien des Unternehmens stets aktuell sind. **
-
Welche Regelungen gelten in Bezug auf den Datenschutz bei der Verarbeitung personenbezogener Daten?
Es gelten die Bestimmungen der Datenschutz-Grundverordnung (DSGVO), die den Schutz personenbezogener Daten in der EU regelt. Unternehmen müssen sicherstellen, dass Daten nur für festgelegte Zwecke verarbeitet werden und die Rechte der Betroffenen gewahrt bleiben. Zudem müssen sie angemessene technische und organisatorische Maßnahmen zum Schutz der Daten ergreifen. **
-
Welche Auswirkungen haben Datenschutzrichtlinien auf die Datenerfassung und -verarbeitung in den Bereichen E-Commerce, soziale Medien und Gesundheitswesen?
Datenschutzrichtlinien haben einen direkten Einfluss auf die Datenerfassung und -verarbeitung in den Bereichen E-Commerce, soziale Medien und Gesundheitswesen, da sie die Art und Weise regeln, wie personenbezogene Daten gesammelt, gespeichert und genutzt werden dürfen. Im E-Commerce müssen Unternehmen sicherstellen, dass sie die Zustimmung der Kunden zur Erfassung und Verarbeitung ihrer Daten einholen und sicherstellen, dass die Daten sicher aufbewahrt werden, um die Privatsphäre der Kunden zu schützen. In sozialen Medien müssen Plattformen sicherstellen, dass sie die Datenschutzrichtlinien einhalten, um sicherzustellen, dass die persönlichen Informationen der Nutzer nicht missbraucht oder unerlaubt weitergegeben werden. Im Gesundheitswesen müssen Organisationen sicherstellen, dass **
Ähnliche Suchbegriffe für Bookmundo-Direct-Seelische-Verarbeitung
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Was sind die verschiedenen Arten der Verarbeitung von Daten in Bezug auf Datenschutz und Informationssicherheit?
Die verschiedenen Arten der Datenverarbeitung in Bezug auf Datenschutz und Informationssicherheit umfassen die automatisierte Verarbeitung, die manuelle Verarbeitung, die pseudonymisierte Verarbeitung und die anonymisierte Verarbeitung. Bei der automatisierten Verarbeitung werden Daten mithilfe von Computern oder anderen automatisierten Systemen verarbeitet, während bei der manuellen Verarbeitung Daten von Personen ohne automatisierte Unterstützung verarbeitet werden. Pseudonymisierte Verarbeitung bezieht sich auf die Verarbeitung von Daten, bei der personenbezogene Informationen durch ein Pseudonym ersetzt werden, um die Identität der betroffenen Personen zu schützen. Bei der anonymisierten Verarbeitung werden personenbezogene Daten so verarbeitet, dass die betroffenen Personen nicht mehr identifiziert werden können. **
-
Welche Auswirkungen hat die Einführung neuer Datenschutzgesetze auf die rechtlichen Verpflichtungen von Unternehmen in Bezug auf die Verarbeitung personenbezogener Daten?
Die Einführung neuer Datenschutzgesetze kann dazu führen, dass Unternehmen zusätzliche rechtliche Verpflichtungen in Bezug auf die Verarbeitung personenbezogener Daten haben. Dazu gehören möglicherweise die Einholung einer ausdrücklichen Zustimmung der betroffenen Personen zur Datenverarbeitung, die Ernennung eines Datenschutzbeauftragten und die Durchführung von Datenschutz-Folgenabschätzungen. Unternehmen müssen außerdem sicherstellen, dass sie die neuen gesetzlichen Anforderungen erfüllen, um Bußgelder und rechtliche Konsequenzen zu vermeiden. Es ist wichtig, dass Unternehmen sich über die spezifischen Anforderungen der neuen Datenschutzgesetze informieren und ihre Datenschutzpraktiken entsprechend anpassen. **
-
Wie kann die Verarbeitung von persönlichen Daten in Bezug auf Datenschutzgesetze und -richtlinien in verschiedenen Branchen und Organisationen gewährleistet werden?
Die Verarbeitung von persönlichen Daten in verschiedenen Branchen und Organisationen kann durch die Implementierung von Datenschutzrichtlinien und -verfahren gewährleistet werden. Dazu gehört die Schulung der Mitarbeiter im Umgang mit persönlichen Daten und die Einrichtung von Sicherheitsmaßnahmen, um unbefugten Zugriff zu verhindern. Zudem ist es wichtig, Datenschutzbeauftragte zu ernennen, die die Einhaltung der Datenschutzgesetze überwachen und sicherstellen. Darüber hinaus sollten regelmäßige Datenschutzprüfungen und -audits durchgeführt werden, um sicherzustellen, dass die Verarbeitung von persönlichen Daten den gesetzlichen Anforderungen entspricht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.