Domain datenschutzbehörden.de kaufen?
Wir ziehen mit dem Projekt
datenschutzbehörden.de um.
Sind Sie am Kauf der Domain
datenschutzbehörden.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain datenschutzbehörden.de kaufen?
Welche Aufgaben hat ein Datenschutzbeauftragter bzw Verantwortlicher für Datenschutz?
Welche Aufgaben hat ein Datenschutzbeauftragter bzw Verantwortlicher für Datenschutz? **
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **

Ähnliche Suchbegriffe für Datenschutz
Top-Angebote
Produkte zum Begriff Datenschutz:
-
Anti-Doping-Standards vs. Datenschutz. Erfüllt das Kontrollsystem der NADA die Datenschutz-Bestimmungen der Datenschutz-Grundverordnung (2018)?,Anti-doping-standards Vs. Datenschutz. Erfüllt Das Kontrollsystem Der Nada Die Datenschutz-bestimmungen Der Datenschutz-grundverordnung (2018)?, Taschenbuch Von Andreas Will, Grin, 978-3-346-44345-8, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und InternetDatenschutz und Internet , DS-GVO | BDSG | TDDDG | KI-VO | DMA | DSA , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Jandt, Silke~Steidle, Roland, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 800, Keyword: BDSG; Betroffenenrechte; Cookie; DS-GVO; DSGVO; Datenschutz; Datenschutz durch Technik; Datenschutz-Grundverordnung; Datenschutzrecht; Datenverarbeitung; E-Privacy-VO; Internet; Internetdienst; KI; Löschpflicht; Netzinfrastruktur; TTDSG; Telekommunikationsinfrastruktur; Webdienst; ePrivacy-VO; eSport, Fachschema: Datenschutzrecht~Medienrecht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Öffentliches Recht, Fachkategorie: Unterhaltungs- und Medienrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 774 Blätter, Länge: 227, Breite: 153, Höhe: 49, Gewicht: 1276, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Rechtsgrundlagen in Bezug auf Datenschutz in Unternehmen?
Die wichtigsten Rechtsgrundlagen in Bezug auf Datenschutz in Unternehmen sind die Datenschutz-Grundverordnung (DSGVO), das Bundesdatenschutzgesetz (BDSG) und das Telemediengesetz (TMG). Diese Gesetze regeln den Umgang mit personenbezogenen Daten, die Rechte der Betroffenen und die Pflichten der Unternehmen im Umgang mit Daten. Unternehmen müssen sicherstellen, dass sie die Vorgaben dieser Gesetze einhalten, um Bußgelder und rechtliche Konsequenzen zu vermeiden. **
-
Wie sicher sind Online-Datenspeicher in Bezug auf Datenschutz und Datenschutzgesetze?
Online-Datenspeicher sind in Bezug auf Datenschutz und Datenschutzgesetze relativ sicher, solange sie den geltenden Gesetzen und Vorschriften entsprechen. Es ist wichtig, dass die Anbieter von Online-Datenspeichern strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Nutzer zu schützen. Dennoch gibt es immer ein gewisses Risiko, dass Daten gehackt oder kompromittiert werden können, daher ist es wichtig, vertrauenswürdige Anbieter zu wählen und zusätzliche Sicherheitsmaßnahmen zu ergreifen, wie z.B. die Verschlüsselung sensibler Daten. Letztendlich ist es wichtig, sich über die Datenschutzrichtlinien des jeweiligen Anbieters zu informieren und sicherzustellen, dass sie den eigenen Datenschutzanforderungen entsprechen. **
-
Welche Rechtsgrundlagen regeln das Verhalten von Unternehmen in Bezug auf Datenschutz und Verbraucherschutz?
Das Verhalten von Unternehmen in Bezug auf Datenschutz und Verbraucherschutz wird durch das Datenschutzgesetz und das Verbraucherschutzgesetz geregelt. Diese Gesetze legen fest, wie Unternehmen personenbezogene Daten verarbeiten dürfen und welche Rechte Verbraucher haben. Verstöße gegen diese Rechtsgrundlagen können zu rechtlichen Konsequenzen führen. **
-
Wie können Unternehmen die Dokumentensicherheit in Bezug auf Datenschutz und Compliance gewährleisten?
Unternehmen können die Dokumentensicherheit in Bezug auf Datenschutz und Compliance gewährleisten, indem sie eine klare Richtlinie für den Umgang mit sensiblen Daten erstellen und diese regelmäßig kommunizieren und schulen. Zudem sollten sie sichere Speichermöglichkeiten wie verschlüsselte Datenbanken oder Cloud-Speicher nutzen und den Zugriff auf sensible Dokumente nur autorisierten Mitarbeitern ermöglichen. Des Weiteren ist es wichtig, regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zuletzt sollten Unternehmen sicherstellen, dass sie die geltenden Datenschutzgesetze und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **

Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **
Wie können Unternehmen die Datenbanksicherheit in Bezug auf Datenschutz, Cybersecurity und Compliance gewährleisten?
Unternehmen können die Datenbanksicherheit gewährleisten, indem sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie starke Zugriffskontrollen implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Des Weiteren ist die Verschlüsselung von Daten während der Übertragung und Speicherung ein wichtiger Schutzmechanismus. Schließlich sollten Unternehmen auch sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **
Top-Angebote
Produkte zum Begriff Datenschutz:
-
Compliance. Marriott/ Starwood - Analyse eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-Grundverordnung. Stellenanzeige ComplianceCompliance. Marriott/ Starwood - Analyse Eines Datendiebstahls. Literaturanalyse - Entwurf Datenschutz-grundverordnung. Stellenanzeige Compliance Manager, Taschenbuch Von Hans-walter Höhl, Grin, 978-3-346-59171-5, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
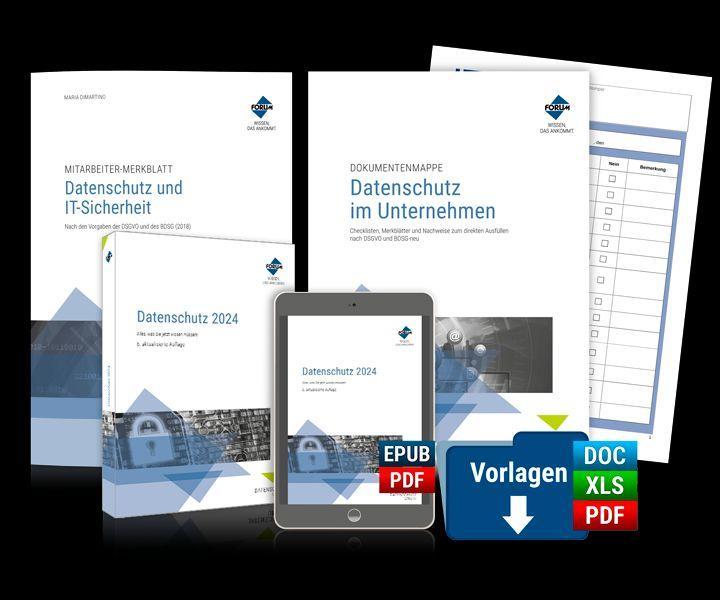
Das Datenschutz-PaketAlles, was 2025 datenschutzrechtlich wichtig ist, in einem praktischen Datenschutzpaket! Unternehmen und Einrichtungen müssen sicherstellen, dass die Vorgaben des aktuellen Datenschutz- und IT-Sicherheitsrechts eingehalten werden - v.a. beim Umgang mit personenbezogenen und sensiblen Daten. Mit dem "Datenschutz-Paket 2025" bekommen sie eine hilfreiche Unterstützung an die Hand. Es enthält eine bewährte Zusammenstellung der wichtigsten Muster, Checklisten, Vorlagen und Informationen zum Nachlesen, die sie für die Umsetzung des aktuellen Datenschutzrechts auf europäischer und nationaler Ebene (DSGVO, BDSG, TTDDG, Data Act etc.) benötigen. Inhaltskurzübersicht: Auszug Buch: Grundlagen zu Datenschutz und IT-Sicherheit - Grundlagen der DSGVO, Überblick zu EU-weiten Regelungen wie DMA, DSA, DGA, Data Act und KI-Verordnung - Aufsichtsbehörden und EDSA - Auftragsverarbeitung und gemeinsame Verantwortlichkeit - Beschäftigtendatenschutz: vom Bewerbungsverfahren, über Videoüberwachung bis hin zum304,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Anti-Doping-Standards vs. Datenschutz. Erfüllt das Kontrollsystem der NADA die Datenschutz-Bestimmungen der Datenschutz-Grundverordnung (2018)?,Anti-doping-standards Vs. Datenschutz. Erfüllt Das Kontrollsystem Der Nada Die Datenschutz-bestimmungen Der Datenschutz-grundverordnung (2018)?, Taschenbuch Von Andreas Will, Grin, 978-3-346-44345-8, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und InternetDatenschutz und Internet , DS-GVO | BDSG | TDDDG | KI-VO | DMA | DSA , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Jandt, Silke~Steidle, Roland, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 800, Keyword: BDSG; Betroffenenrechte; Cookie; DS-GVO; DSGVO; Datenschutz; Datenschutz durch Technik; Datenschutz-Grundverordnung; Datenschutzrecht; Datenverarbeitung; E-Privacy-VO; Internet; Internetdienst; KI; Löschpflicht; Netzinfrastruktur; TTDSG; Telekommunikationsinfrastruktur; Webdienst; ePrivacy-VO; eSport, Fachschema: Datenschutzrecht~Medienrecht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Öffentliches Recht, Fachkategorie: Unterhaltungs- und Medienrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 774 Blätter, Länge: 227, Breite: 153, Höhe: 49, Gewicht: 1276, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Aufgaben hat ein Datenschutzbeauftragter bzw Verantwortlicher für Datenschutz?
Welche Aufgaben hat ein Datenschutzbeauftragter bzw Verantwortlicher für Datenschutz? **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Was sind die wichtigsten Rechtsgrundlagen in Bezug auf Datenschutz in Unternehmen?
Die wichtigsten Rechtsgrundlagen in Bezug auf Datenschutz in Unternehmen sind die Datenschutz-Grundverordnung (DSGVO), das Bundesdatenschutzgesetz (BDSG) und das Telemediengesetz (TMG). Diese Gesetze regeln den Umgang mit personenbezogenen Daten, die Rechte der Betroffenen und die Pflichten der Unternehmen im Umgang mit Daten. Unternehmen müssen sicherstellen, dass sie die Vorgaben dieser Gesetze einhalten, um Bußgelder und rechtliche Konsequenzen zu vermeiden. **
-
Wie sicher sind Online-Datenspeicher in Bezug auf Datenschutz und Datenschutzgesetze?
Online-Datenspeicher sind in Bezug auf Datenschutz und Datenschutzgesetze relativ sicher, solange sie den geltenden Gesetzen und Vorschriften entsprechen. Es ist wichtig, dass die Anbieter von Online-Datenspeichern strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Nutzer zu schützen. Dennoch gibt es immer ein gewisses Risiko, dass Daten gehackt oder kompromittiert werden können, daher ist es wichtig, vertrauenswürdige Anbieter zu wählen und zusätzliche Sicherheitsmaßnahmen zu ergreifen, wie z.B. die Verschlüsselung sensibler Daten. Letztendlich ist es wichtig, sich über die Datenschutzrichtlinien des jeweiligen Anbieters zu informieren und sicherzustellen, dass sie den eigenen Datenschutzanforderungen entsprechen. **
Ähnliche Suchbegriffe für Datenschutz
-
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und IT-Compliance, Fachbücher von Christoph Wegener, Dennis Werner, Joerg HeidrichIT-Administratoren bewegen sich bei ihrer täglichen Arbeit regelmässig in einem juristischen Minenfeld. Welche Daten müssen im Rahmen eines Auskunftsbegehrens herausgegeben werden? Welche Daten gehören in Backups und Logfiles und wann müssen diese gelöscht werden? Was ist beim Betrieb von Websites zu beachten und bei der Datenverarbeitung in der Cloud? Wann drohen Bussgelder? Wer hat warum welche Berechtigungen wofür? Nur wenige Systemadministratoren oder Compliance-Beauftragte können belastbare Antworten darauf geben. Mit unserem Leitfaden erhalten Sie Grundlagenwissen, Entscheidungshilfen und Praxishinweise an die Hand. Aus dem Inhalt: Was sind personenbezogene Daten? Grundsätze der Datenverarbeitung und des technischen Datenschutz Systemprotokolle, Weblogs, Backups, Archivierung Löschpflichten und Löschkonzepte Datenverarbeitung in der Cloud Anforderungen Arbeit im Home Office Technische Gestaltung von Websites, Umgang mit Cookies Verarbeitungsverzeichnisse erstellen und auf Auftragsverarbeitung Auskunftspflichten nachkommen Umgang mit Daten der Mitarbeiter*innen Compliance-Vorschriften beachten und Umgang mit Regelverstössen Strafrechtliche Risiken für Admins.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Rechtsgrundlagen regeln das Verhalten von Unternehmen in Bezug auf Datenschutz und Verbraucherschutz?
Das Verhalten von Unternehmen in Bezug auf Datenschutz und Verbraucherschutz wird durch das Datenschutzgesetz und das Verbraucherschutzgesetz geregelt. Diese Gesetze legen fest, wie Unternehmen personenbezogene Daten verarbeiten dürfen und welche Rechte Verbraucher haben. Verstöße gegen diese Rechtsgrundlagen können zu rechtlichen Konsequenzen führen. **
-
Wie können Unternehmen die Dokumentensicherheit in Bezug auf Datenschutz und Compliance gewährleisten?
Unternehmen können die Dokumentensicherheit in Bezug auf Datenschutz und Compliance gewährleisten, indem sie eine klare Richtlinie für den Umgang mit sensiblen Daten erstellen und diese regelmäßig kommunizieren und schulen. Zudem sollten sie sichere Speichermöglichkeiten wie verschlüsselte Datenbanken oder Cloud-Speicher nutzen und den Zugriff auf sensible Dokumente nur autorisierten Mitarbeitern ermöglichen. Des Weiteren ist es wichtig, regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zuletzt sollten Unternehmen sicherstellen, dass sie die geltenden Datenschutzgesetze und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **
-
Welche Rolle spielt die Autorisierung in den Bereichen Informationssicherheit, Datenschutz und Compliance?
Die Autorisierung spielt eine entscheidende Rolle in den Bereichen Informationssicherheit, Datenschutz und Compliance, da sie sicherstellt, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Autorisierung werden Datenschutzrichtlinien und Compliance-Vorschriften eingehalten, da nur befugte Personen auf geschützte Informationen zugreifen können. Darüber hinaus trägt die Autorisierung dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und unbefugte Zugriffe zu verhindern, was wiederum die Sicherheit von Informationen und Systemen gewährleistet. Insgesamt ist die Autorisierung ein wesentlicher Bestandteil eines umfassenden Sicherheitskonzepts, das dazu beiträgt, die Vertraulichkeit, Integrität und Verfügbarkeit von **
-
Wie können Unternehmen die Datenbanksicherheit in Bezug auf Datenschutz, Cybersecurity und Compliance gewährleisten?
Unternehmen können die Datenbanksicherheit gewährleisten, indem sie regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie starke Zugriffskontrollen implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten zugreifen können. Des Weiteren ist die Verschlüsselung von Daten während der Übertragung und Speicherung ein wichtiger Schutzmechanismus. Schließlich sollten Unternehmen auch sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Konsequenzen zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.